
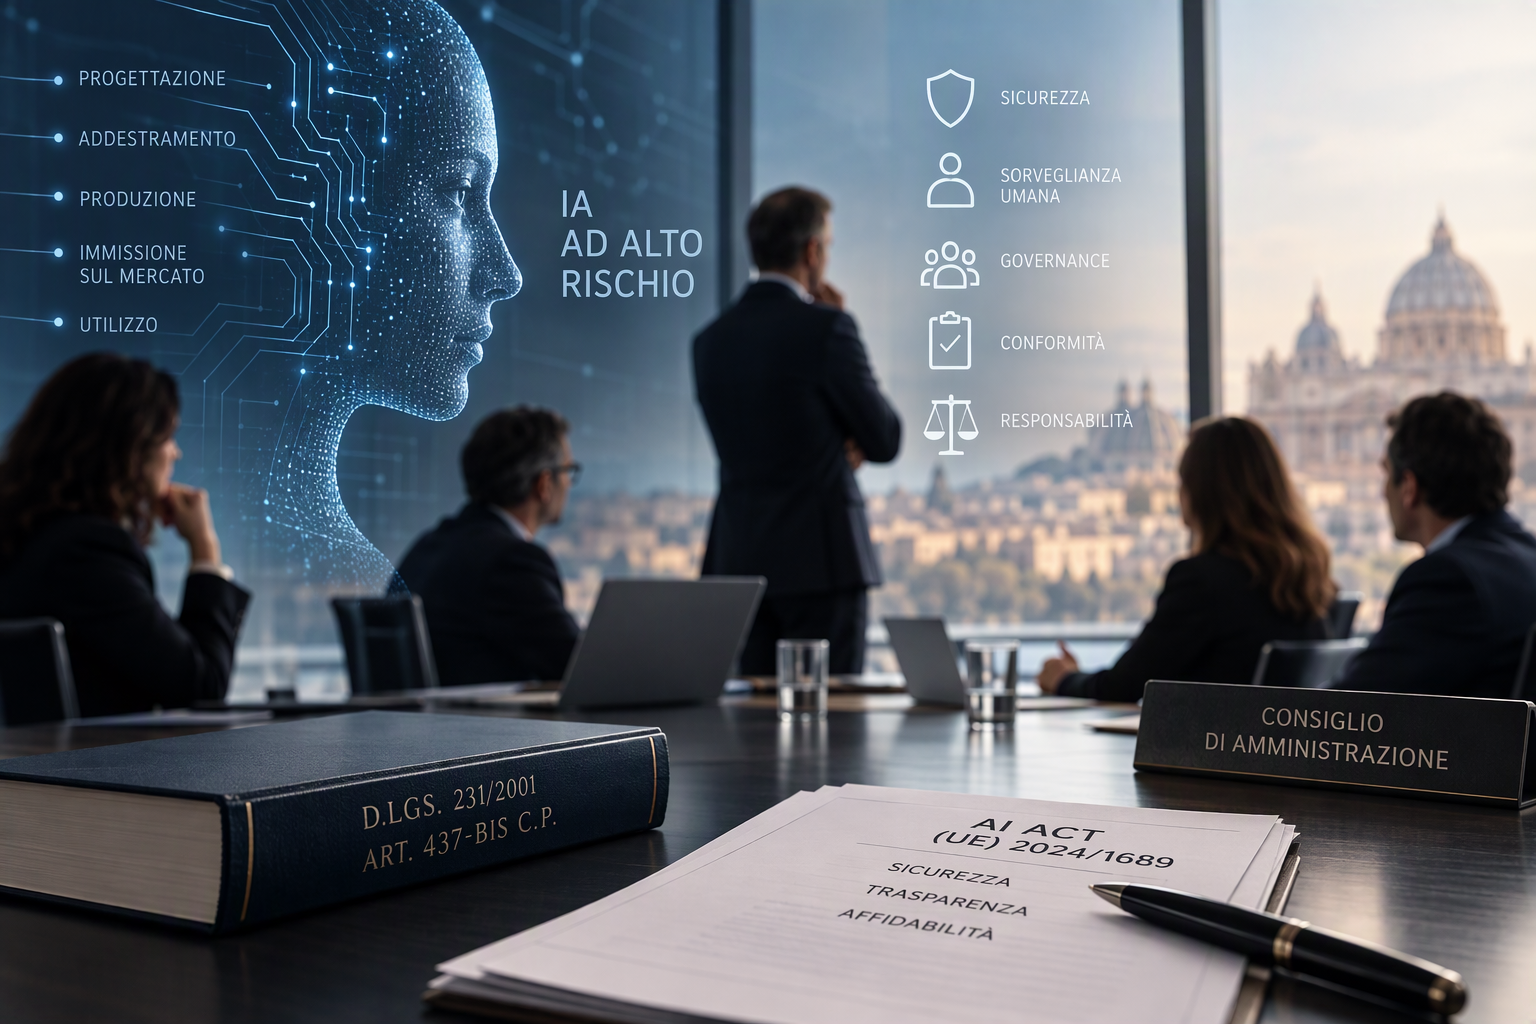
Il nuovo art. 437-bis del Codice penale introduce la responsabilità penale per l’omessa adozione di misure di sicurezza e di sorveglianza umana nei sistemi di intelligenza artificiale ad alto rischio. Una novità che impone alle imprese di interrogarsi non soltanto sulla conformità dei propri sistemi, ma anche sull’individuazione delle persone fisiche responsabili della loro sicurezza.
1. Il nuovo reato: quando la mancata adozione di misure di sicurezza diventa penalmente rilevante
Con il D.Lgs. 9 settembre 2026, n. 160, entrato in vigore il 30 settembre 2026, il legislatore italiano ha introdotto nel Codice penale l’art. 437-bis, rubricato «Omessa adozione di misure di sicurezza nei sistemi di intelligenza artificiale e alterazione illecita dei sistemi».
La disposizione rappresenta un passaggio significativo nel percorso di regolamentazione dell’intelligenza artificiale: determinate omissioni nella gestione della sicurezza dei sistemi di IA possono oggi assumere rilevanza penale, anche indipendentemente dal verificarsi di un danno.
In particolare, il primo comma dell’art. 437-bis punisce con la reclusione da uno a cinque anni chiunque ometta di adottare le misure tecniche di sicurezza previste per la progettazione, l’addestramento, la produzione e l’immissione sul mercato di sistemi di intelligenza artificiale ad alto rischio, idonee a prevenire malfunzionamenti o alterazioni del loro funzionamento, oppure ometta di adottare misure di sorveglianza umana.
La punibilità richiede che da tali omissioni derivi un pericolo per la vita o l’incolumità pubblica o individuale. Se ne deriva un pericolo per la sicurezza dello Stato, la pena è della reclusione da due a otto anni.
Il legislatore ha inoltre previsto, al terzo comma, la punibilità delle condotte omissive contemplate dal primo comma anche quando siano commesse per colpa grave, con una riduzione della pena da un terzo a un sesto.
Non si tratta, dunque, di una generica sanzione penale per qualsiasi violazione della normativa sull’intelligenza artificiale. La fattispecie richiede una specifica omissione, la sussistenza dell’elemento soggettivo previsto dalla legge e un pericolo concreto causalmente riconducibile alla condotta omissiva.
Quali sono i sistemi di IA ad alto rischio?
Per comprendere la portata della disposizione occorre richiamare il Regolamento (UE) 2024/1689, comunemente noto come AI Act, che ha introdotto un sistema di regolamentazione dell’intelligenza artificiale basato sulla classificazione dei rischi.
L’art. 6 del Regolamento individua due principali categorie di sistemi di IA ad alto rischio.
La prima comprende, alle condizioni previste dalla norma, i sistemi di IA destinati a essere utilizzati come componenti di sicurezza di prodotti soggetti a specifiche normative europee di armonizzazione, oppure che costituiscono essi stessi tali prodotti. Si pensi, ad esempio, a determinate applicazioni dell’intelligenza artificiale nei macchinari industriali o nei dispositivi medici.
La seconda comprende i sistemi individuati nell’Allegato III del Regolamento, impiegati in settori particolarmente delicati: gestione delle infrastrutture critiche, istruzione, occupazione e gestione dei lavoratori, accesso a determinati servizi essenziali, attività delle autorità pubbliche e amministrazione della giustizia, oltre ad alcune applicazioni biometriche.
Non ogni sistema utilizzato in questi ambiti è automaticamente classificato ad alto rischio: occorre verificare le condizioni e le eventuali eccezioni previste dall’art. 6.
La classificazione dipende quindi dalle caratteristiche e dalla destinazione del sistema, non semplicemente dalla tecnologia utilizzata.
Un’impresa potrebbe pertanto operare con sistemi di IA ad alto rischio senza essere un produttore di tecnologie informatiche. È sufficiente, ad esempio, che utilizzi un sistema rientrante nelle categorie individuate dal Regolamento.
Il tema riguarda quindi non soltanto le imprese che sviluppano o commercializzano intelligenza artificiale, ma potenzialmente anche quelle che la utilizzano nei propri processi aziendali.
2. Reati omissivi, colpa grave e posizione di garanzia
L’aspetto più interessante dell’art. 437-bis, nella prospettiva della responsabilità degli amministratori, è la scelta di attribuire rilevanza penale a determinate condotte omissive.
Nel diritto penale, infatti, la responsabilità non deriva necessariamente da un comportamento attivo. In presenza di specifici obblighi giuridici, anche il mancato compimento di un’azione doverosa può integrare un reato.
La nuova disposizione punisce proprio l’omessa adozione delle misure di sicurezza e di sorveglianza umana, purché ricorrano gli ulteriori presupposti previsti dalla norma.
Particolarmente significativa è la previsione della punibilità a titolo di colpa grave.
In termini generali, la colpa ricorre quando una condotta, pur non essendo intenzionalmente diretta a realizzare il fatto penalmente rilevante, viola regole di diligenza, prudenza o perizia, oppure specifiche disposizioni normative.
La colpa grave identifica una violazione particolarmente marcata delle regole cautelari applicabili, da valutare considerando le circostanze concrete, la prevedibilità del rischio, le competenze del soggetto e la possibilità effettiva di adottare le misure necessarie.
Nel contesto dell’intelligenza artificiale, ciò significa che non è indispensabile una volontà deliberata di esporre qualcuno a un pericolo: anche una grave negligenza nell’adozione delle misure di sicurezza può assumere rilevanza penale, quando ricorrono tutti gli elementi della fattispecie.
Chi è responsabile di adottare le misure?
È proprio questa la domanda che dovrebbe interessare maggiormente i consigli di amministrazione.
L’art. 437-bis utilizza il termine «chiunque», ma ciò non significa che qualsiasi soggetto appartenente all’organizzazione possa essere chiamato a rispondere indistintamente delle omissioni.
Occorre individuare la persona fisica sulla quale grava concretamente l’obbligo giuridico di adottare le misure richieste.
Si entra così nel tema della posizione di garanzia, concetto centrale nella disciplina penalistica delle omissioni.
In termini generali, la posizione di garanzia identifica una situazione nella quale un soggetto è giuridicamente tenuto a proteggere determinati beni o a controllare specifiche fonti di pericolo.
Il riferimento generale è l’art. 40, secondo comma, del Codice penale, secondo cui non impedire un evento che si ha l’obbligo giuridico di impedire equivale a cagionarlo.
Occorre precisare che l’art. 437-bis configura già una specifica fattispecie omissiva: l’individuazione del soggetto obbligato discende anzitutto dalla struttura del reato e dalle disposizioni che impongono l’adozione delle misure. Il richiamo alla posizione di garanzia è quindi utile per comprendere la distribuzione degli obblighi di prevenzione, senza comportare un’automatica applicazione dell’art. 40, secondo comma.
Il precedente della sicurezza sul lavoro
Un esempio particolarmente significativo è rappresentato dalla normativa sulla salute e sicurezza nei luoghi di lavoro.
Il D.Lgs. 81/2008 individua nel datore di lavoro il principale destinatario degli obblighi di prevenzione e protezione, attribuendogli specifiche responsabilità.
Nelle organizzazioni societarie complesse, l’individuazione del datore di lavoro ai fini della sicurezza richiede di considerare l’effettiva attribuzione dei poteri decisionali e di spesa.
La normativa consente inoltre, a determinate condizioni, il conferimento di deleghe di funzioni, ferma restando l’esistenza di obblighi non delegabili e delle responsabilità residue previste dall’ordinamento.
Il principio sottostante è chiaro: la responsabilità per la sicurezza deve essere collegata a un soggetto individuabile, dotato delle competenze e dei poteri necessari per esercitarla effettivamente.
È possibile applicare un ragionamento analogo alla sicurezza dei sistemi di intelligenza artificiale?
3. Verso un «datore di lavoro» dell’intelligenza artificiale?
Il nuovo art. 437-bis apre una questione che merita particolare attenzione nella governance delle imprese.
Se l’ordinamento attribuisce rilevanza penale all’omessa adozione di misure di sicurezza nei sistemi di IA ad alto rischio, occorre interrogarsi su chi, all’interno di una società, debba concretamente garantirne l’adozione.
In una piccola organizzazione la risposta potrebbe essere relativamente semplice. Nelle imprese più strutturate, invece, le responsabilità sono spesso distribuite tra amministratori, direzione generale, funzioni IT, responsabili della produzione, uffici acquisti, compliance e altre funzioni aziendali.
Questa frammentazione può diventare problematica quando occorre individuare il soggetto tenuto ad adottare una specifica misura di prevenzione.
Il tema è particolarmente evidente nelle imprese che progettano, addestrano, producono o immettono sul mercato sistemi di IA ad alto rischio, attività espressamente richiamate dal primo comma dell’art. 437-bis.
Ma la questione interessa anche le organizzazioni che si limitano a utilizzare tali sistemi.
L’AI Act distingue infatti i provider, ossia i fornitori, dai deployer, vale a dire i soggetti che utilizzano sistemi di IA sotto la propria autorità, salvo gli utilizzi esclusivamente personali e non professionali.
Per questi ultimi, l’art. 26 del Regolamento prevede specifici obblighi, tra i quali l’assegnazione della sorveglianza umana a persone fisiche dotate della necessaria competenza, formazione e autorità, nonché del supporto necessario.
Occorre inoltre considerare che l’art. 437-bis, al quarto comma, contempla una specifica fattispecie relativa all’omissione intenzionale della sorveglianza umana da parte dell’utilizzatore professionale.
La sorveglianza umana non costituisce, quindi, un aspetto meramente tecnico. Presuppone un’organizzazione capace di individuare le persone incaricate del controllo, attribuire loro poteri effettivi e assicurare che possano intervenire quando necessario.
Tuttavia, nominare gli operatori incaricati della sorveglianza umana non equivale necessariamente a individuare il soggetto responsabile di organizzare e garantire l’intero sistema di controllo.
È qui che emerge il possibile parallelismo con la figura del datore di lavoro.
Una responsabilità da attribuire formalmente?
L’ordinamento non prevede attualmente una figura denominata «datore di lavoro dell’intelligenza artificiale», né stabilisce una disciplina generale della delega di funzioni in materia di IA equivalente a quella prevista dal D.Lgs. 81/2008.
Ciò non esclude, tuttavia, che le imprese possano e debbano interrogarsi sull’opportunità di individuare formalmente il soggetto responsabile dell’adozione delle misure di sicurezza e dell’organizzazione della sorveglianza umana.
In questa prospettiva, il consiglio di amministrazione potrebbe valutare l’attribuzione di specifiche funzioni a un amministratore delegato oppure, nei limiti consentiti dall’ordinamento, a un dirigente dotato di adeguati poteri organizzativi, decisionali e di spesa.
Una simile attribuzione dovrebbe riguardare responsabilità concrete, evitando di limitarsi alla nomina formale di un generico responsabile della conformità all’AI Act.
Occorrerebbe, ad esempio, stabilire chi abbia il potere di approvare le misure di sicurezza, autorizzare le risorse necessarie, organizzare la sorveglianza umana, disporre interventi correttivi e, nei casi più gravi, sospendere l’utilizzo di un sistema.
Naturalmente, una delega non determina automaticamente il trasferimento esclusivo della responsabilità penale, né esclude ogni possibile responsabilità degli amministratori deleganti.
La sua efficacia deve essere valutata alla luce delle funzioni effettivamente attribuite, dei poteri conferiti, delle risorse disponibili e degli obblighi che rimangono in capo agli organi societari.
L’obiettivo non è individuare un soggetto sul quale scaricare ogni responsabilità, ma costruire un sistema organizzativo nel quale gli obblighi di prevenzione siano chiaramente attribuiti e concretamente esercitabili.
La governance dell’IA diventa una questione anche penalistica
La conseguenza più importante è che l’adeguamento all’AI Act non dovrebbe essere considerato esclusivamente un progetto di conformità tecnica o documentale.
Nelle imprese che operano con sistemi di IA ad alto rischio, la valutazione dovrebbe comprendere anche l’assetto delle responsabilità interne.
Un percorso di revisione della governance potrebbe quindi richiedere:
- la ricognizione dei sistemi di IA utilizzati, sviluppati o commercializzati e la verifica della loro classificazione;
- l’individuazione degli obblighi di sicurezza e sorveglianza applicabili all’impresa;
- la verifica delle competenze e dei poteri già attribuiti agli organi societari e alle funzioni aziendali;
- la valutazione dell’opportunità di conferire deleghe specifiche;
- la definizione delle responsabilità per l’adozione delle misure e per la gestione delle situazioni di rischio;
- l’adeguamento delle procedure interne e, ove necessario, del Modello organizzativo previsto dal D.Lgs. 231/2001.
Quest’ultimo aspetto assume particolare rilievo perché il D.Lgs. 160/2026 ha inserito il nuovo art. 437-bis tra i reati presupposto della responsabilità amministrativa degli enti.
La responsabilità della persona fisica e quella dell’organizzazione rimangono distinte, ma possono concorrere a rendere necessaria una revisione complessiva dei presidi aziendali.
Va infine considerato che, a seguito delle modifiche intervenute nel 2026, l’applicazione di una parte significativa degli obblighi dell’AI Act relativi ai sistemi ad alto rischio è prevista dal 2 dicembre 2027 o dal 2 agosto 2028, secondo la categoria di sistema. La norma penale italiana è invece già entrata in vigore il 30 settembre 2026. La concreta rilevanza delle omissioni deve pertanto essere valutata anche alla luce degli obblighi effettivamente applicabili nel momento considerato.
Questo calendario non dovrebbe indurre le imprese a rinviare ogni valutazione: la definizione delle responsabilità e l’eventuale revisione delle deleghe richiedono un’analisi preventiva degli assetti organizzativi.
4. Dalla conformità normativa alla responsabilità organizzativa
L’introduzione dell’art. 437-bis segna un’evoluzione importante nel rapporto tra intelligenza artificiale e responsabilità d’impresa.
Per le organizzazioni che progettano, sviluppano, commercializzano o utilizzano sistemi di IA ad alto rischio, la questione non è più soltanto individuare quali misure tecniche adottare, ma anche stabilire chi abbia il dovere e il potere di garantirne l’effettiva attuazione.
L’ipotesi di individuare una figura assimilabile, sul piano funzionale, al datore di lavoro in materia di sicurezza rappresenta una possibile risposta organizzativa, da valutare alla luce delle caratteristiche di ciascuna impresa.
Non si tratta di introdurre necessariamente una nuova funzione aziendale, ma di verificare se l’attuale distribuzione di deleghe, poteri e responsabilità sia adeguata ai rischi connessi all’impiego dell’intelligenza artificiale.
Legadvance affianca le imprese nell’analisi degli obblighi derivanti dall’AI Act e nella definizione di assetti organizzativi coerenti con il quadro normativo, anche attraverso la revisione delle deleghe, delle procedure aziendali e dei Modelli organizzativi 231.
Un confronto preventivo su questi aspetti può consentire agli organi societari di individuare eventuali criticità e valutare gli interventi più appropriati, prima che una carenza organizzativa si traduca in un’esposizione a responsabilità.